Container در برابر Virtual Machine؛ کجا کدام را انتخاب کنیم؟
مقایسهٔ Container و ماشین مجازی: هستهٔ مشترک در برابر OS کامل، تراکم منابع، امنیت نسبی، و الگوی رایج «VM زیر، Container رو».
SE
7 min readSoheil Ebrahimpour
Founder & product engineer
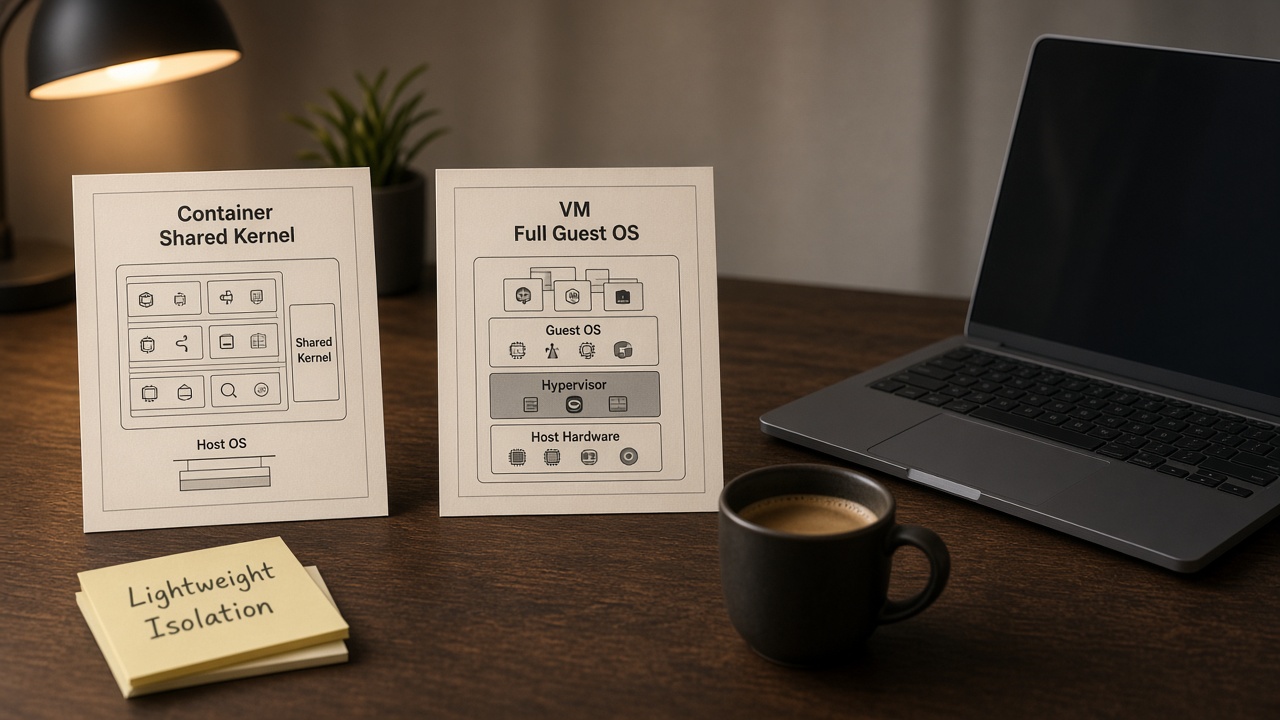
وقتی از «جدا کردن اپها روی یک سرور» حرف میزنیم، دو الگوی رایج روی میز است: ماشین مجازی (Virtual Machine یا VM) و Container (کانتینر). هر دو ایزولاسیون میدهند، اما سطح جداسازی، هزینهٔ منابع و مدل عملیاتیشان فرق دارد. انتخاب غلط معمولاً از شعار میآید نه از درد: یا همه چیز را VM سنگین میکنید، یا انتظار امنیت hypervisor را از Container سبک دارید.
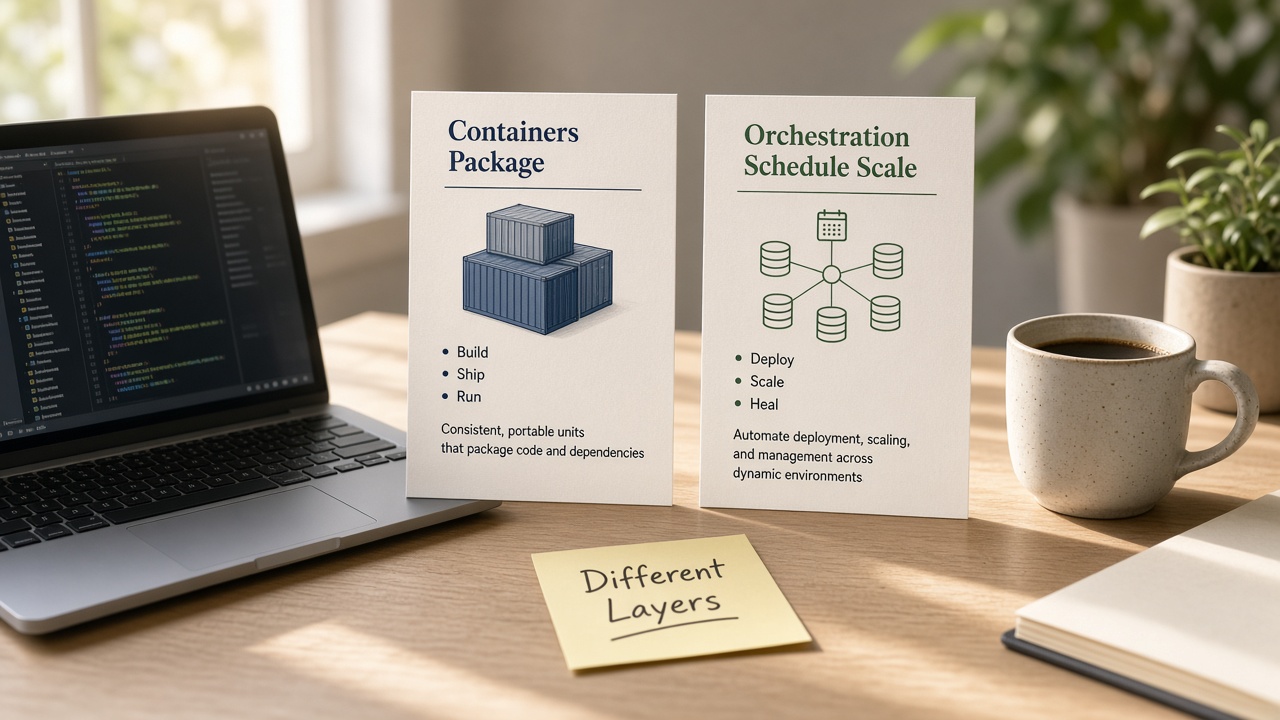
مستندات Docker میگوید VM یک سیستمعامل کامل با هسته، درایور و برنامههای خودش است؛ بالا آوردن VM فقط برای ایزوله کردن یک اپ اغلب سربار زیاد است. Container فرایند ایزولهای است با فایلهایی که برای اجرا لازم دارد؛ چند Container هستهٔ میزبان را شریک میشوند و روی زیرساخت کمتر، اپ بیشتری اجرا میکنید.
Kubernetes هم مسیر تاریخی را همینطور خلاصه میکند: از سرور فیزیکی، به مجازیسازی، به Container. این مقاله کمک میکند تصمیم بگیرید کجا VM، کجا Container، و چرا اغلب هر دو با هم استفاده میشوند.
پاسخ کوتاه
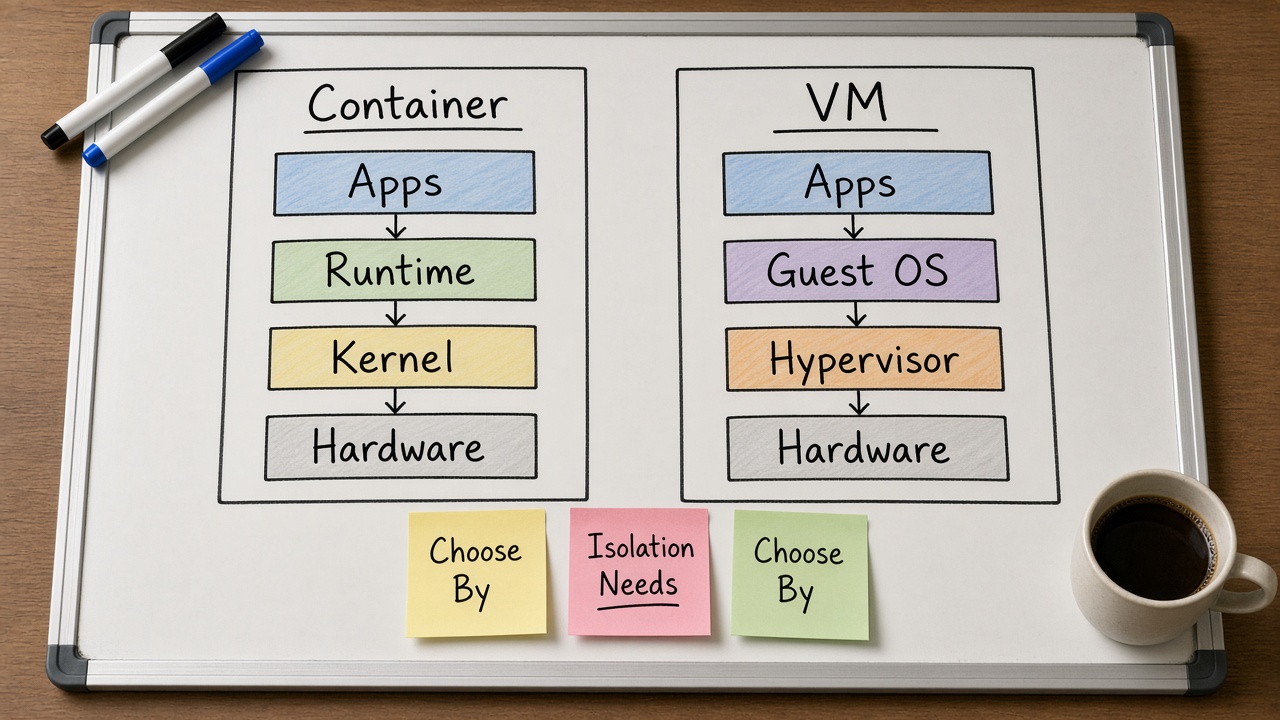
VM سختافزار را مجازی میکند و معمولاً هستهٔ سیستمعامل جدا دارد؛ ایزولاسیون قویتر و سربار بیشتر. Container فضای کاربری و فرایند را ایزوله میکند و هسته را شریک میشود؛ سبکتر، سریعتر در شروع، و مناسب بستهبندی اپ. در ابر عمومی تقریباً همیشه ماشینهای provisionشده VM هستند و روی همان VMها Container اجرا میشود — دو لایه، نه دو دشمن.
اگر به کرنل جدا، سیستمعامل متفاوت، یا مرز امنیتی سخت بین مستأجران نیاز دارید، VM (یا حداقل جداسازی قویتر از Container خام) را جدی بگیرید. اگر هدف یکنواختی اجرای اپ، CI، و تراکم روی چند سرویس است، Container ابزار طبیعیتری است.
سوال مفید این نیست «Container بهتر است یا VM؟» بلکه «کدام لایه ایزولاسیون را برای کدام مرز اعتماد لازم دارم؟»
مدل ذهنی: چه چیزی مجازی میشود؟
ماشین مجازی
Hypervisor منابع فیزیکی را به چند ماشین منطقی تقسیم میکند. هر VM معمولاً سیستمعامل مهمان کامل دارد: هسته، init، درایورها، و سپس اپ شما. شروع یک VM یعنی بوت یک OS؛ مصرف RAM پایه حتی قبل از اپ قابل توجه است. فایده: مرز قوی بین مهمانها، امکان اجرای OSهای مختلف روی یک میزبان، و مدل آشنای «یک سرور کامل».
Container
Container روی هستهٔ میزبان اجرا میشود و با سازوکارهایی مثل namespace و cgroup مرز میسازد: فایلسیستم، شبکه، PID و سهم CPU/RAM جدا. از دید اپ «مثل یک ماشین کوچک» است، اما کرنل جدا نیست. به همین دلیل Image سبکتر و cold start سریعتر از بوت VM کامل است — همان چیزی که Docker برای تحویل یکنواخت روی آن تأکید میکند.
جدول مقایسهٔ دقیق
| معیار | Virtual Machine | Container |
|---|---|---|
| واحد ایزولاسیون | ماشین کامل (معمولاً با کرنل جدا) | فرایند/فضای کاربری روی کرنل مشترک |
| سربار منابع | بالاتر (OS مهمان برای هر VM) | پایینتر؛ تراکم بیشتر روی میزبان |
| زمان شروع | ثانیهها تا دقیقهها (بوت OS) | معمولاً ثانیهای یا کمتر |
| اندازهٔ بسته | Image دیسک بزرگتر | Image لایهای کوچکتر نسبت به VM کامل |
| سازگاری OS | میتواند OS مهمان متفاوت باشد | معمولاً باید با کرنل میزبان سازگار باشد |
| ایزولاسیون امنیتی | مرز hypervisor قویتر (در حالت درست) | قوی اما نسبی؛ نیاز به سختسازی |
| حملپذیری اپ | با Image ماشین یا ابزار cloud | Image کانتینر استاندارد بین محیطها |
| عملیات روزمره | پچ OS مهمان، سایز دیسک، snapshot | build Image، Registry، orchestration |
امنیت: نسبی بودن را جدی بگیرید
VM بهخاطر کرنل جدا و نقش hypervisor، در مدل تهدید چندمستأجری سنتی اغلب مرز قویتری فرض میشود. Container ایزولاسیون را با امکانات کرنل میسازد؛ باگ یا پیکربندی غلط میتواند تأثیرپذیرتر باشد. این به معنی «Container ناامن است» نیست — بلکه یعنی باید Image مینیمال، کاربر غیرroot در صورت امکان، محدودیت capability، اسکن آسیبپذیری، و بهروزرسانی میزبان را جدی بگیرید.
در عمل بسیاری از بارهای کاری حساس روی VMهای جدا یا حسابهای ابری جدا اجرا میشوند و داخل هر VM چند Container برای سرویسهای همان دامنهٔ اعتماد بالا میآیند. لایهبندی اعتماد مهمتر از شعار یک فناوری است.
عملکرد و هزینه
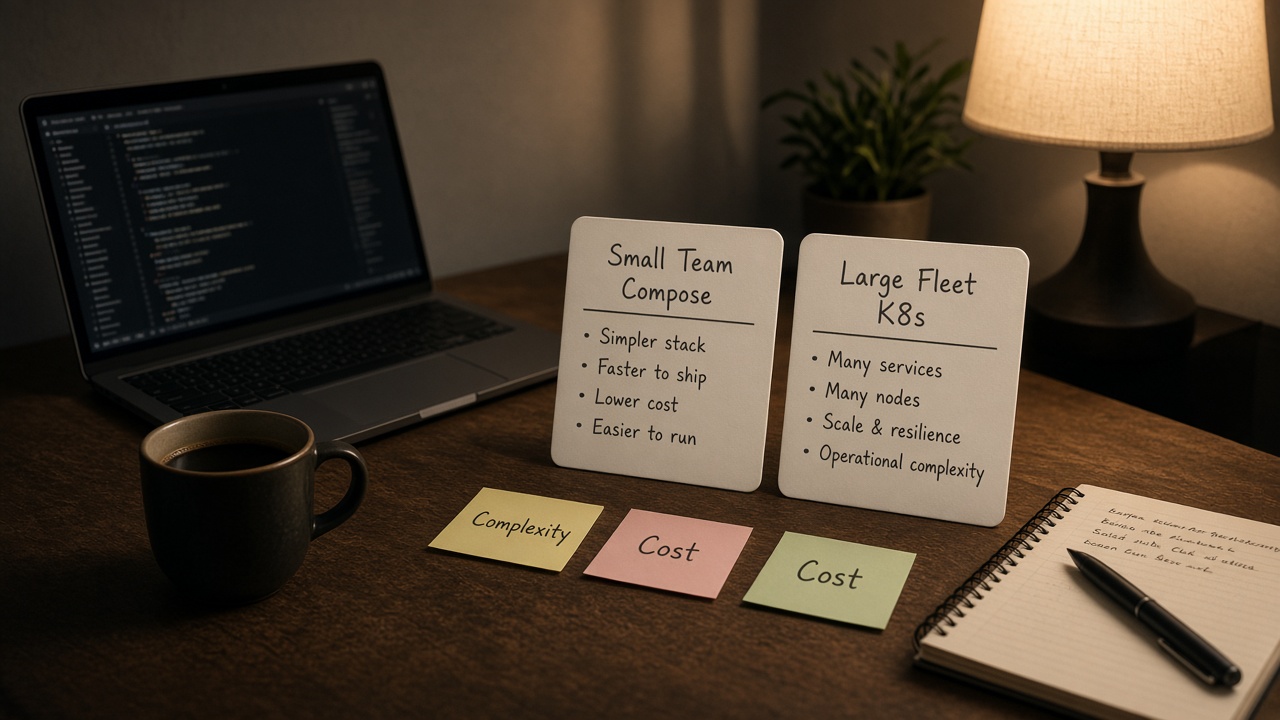
Docker صریحاً Container را جایگزین مقرونبهصرفه برای VM مبتنی بر hypervisor در سناریوهای پرتراکم معرفی میکند: ظرفیت سرور بیشتر صرف خود اپ میشود تا کپیهای متعدد OS. برای تیم کوچک روی یک VPS، چند Container میتواند API، worker و proxy را بدون چند VM جدا اجرا کند.
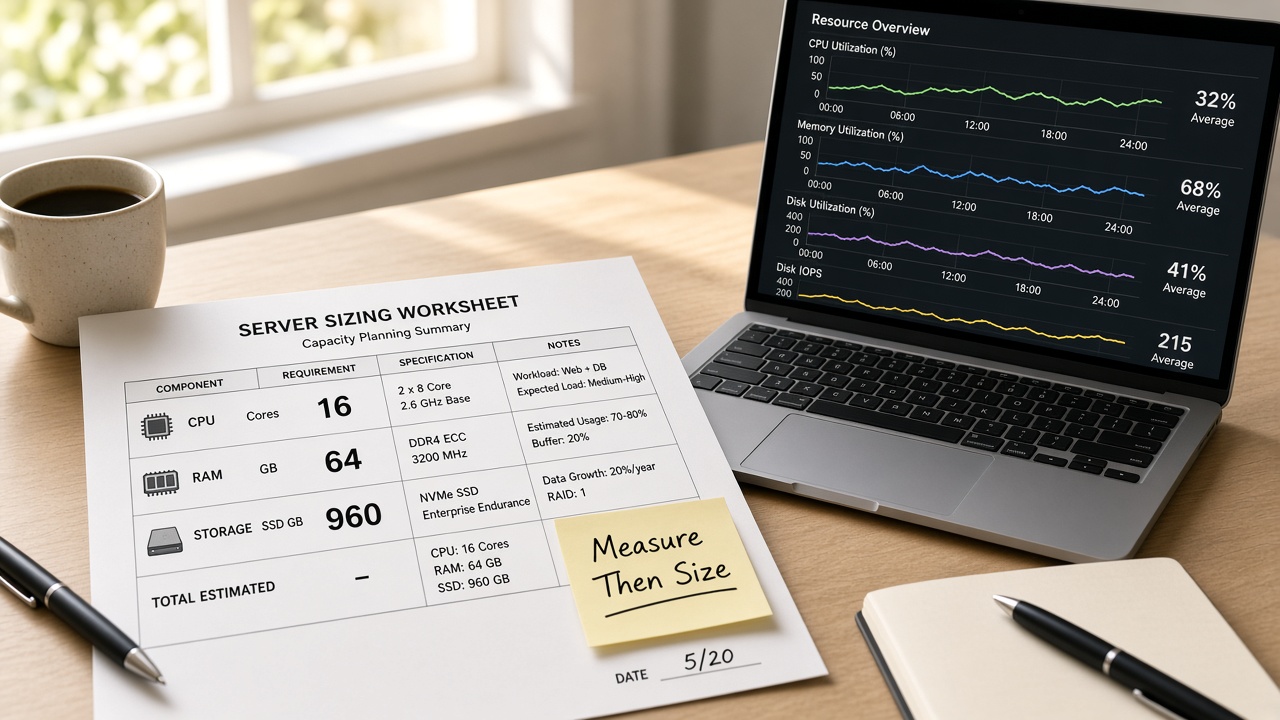
با این حال «سبک» به معنی بینهایت نیست. بدون محدودیت حافظه، یک Container میتواند میزبان را خفه کند. cgroup و درخواست/حد منابع (در Compose یا Kubernetes) بخشی از تصمیم عملیاتی است نه جزئیات لوکس.
الگوی رایج: VM زیر، Container رو
مستندات Docker یادآوری میکند که در ابر، ماشینهای provisionشده معمولاً VM هستند؛ بهجای یک ماشین برای یک اپ، روی همان VM یک runtime کانتینر چند اپ کانتینری اجرا میکند تا بهرهوری بالا برود و هزینه پایین بیاید. Kubernetes هم همین تکامل را توصیف میکند: مجازیسازی بهرهوری سختافزار را بهتر کرد؛ Container سطح انتزاع را از «اجرای OS روی سختافزار مجازی» به «اجرای اپ روی منابع منطقی» برد.
پس در تصمیم خرید ابری: اندازه و تعداد VM/instance را برای ظرفیت و مرز شکست انتخاب میکنید؛ داخلشان Container را برای بستهبندی و تحویل اپ. حذف کامل VM بهندرت گزینهٔ واقعی در ابر عمومی است — مگر سرویسهای سطح بالاتر که خودشان زیرساخت را پنهان کنند.
چه زمانی VM را ترجیح دهید؟
- نیاز به کرنل یا سیستمعامل مهمان خاص که با میزبان Container سازگار نیست.
- مرز امنیتی سخت بین تیمها یا مشتریان (چندمستأجری قوی).
- نرمافزار legacy که فقط روی ماشین کامل با درایور/سرویسهای سیستمی خاص نصب میشود.
- الزام انطباق که صریحاً جداسازی سطح ماشین را میخواهد.
حتی اینجا میتوانید داخل هر VM همان اپ را با Container بستهبندی کنید تا Deploy یکنواخت بماند.
چه زمانی Container را ترجیح دهید؟
- یکسانسازی محیط توسعه، CI و Production.
- چند سرویس روی یک میزبان با شروع سریع.
- مسیر CI/CD مبتنی بر Image و Registry.
- آمادگی برای مقیاس افقی سرویسهای stateless.
اگر تازه از «نصب مستقیم روی OS» میآیید، Container معمولاً اولین برد بزرگ عملیاتی است؛ VM از قبل در لایهٔ ابر یا هایپروایزر محلیتان هست.
اشتباههای مقایسه
- گفتن «Container جایگزین کامل VM است» در حالی که در ابر روی VM اجرا میشود.
- فرض امنیت برابر hypervisor بدون سختسازی.
- اجرای یک دیتابیس حساس در Container مشترک با اپهای آزمایشی روی یک میزبان شلوغ بدون محدودیت منابع.
- ساختن VM جدا برای هر microservice کوچک فقط از روی عادت — هزینه و پیچیدگی بدون فایده.
جمعبندی برای تصمیم
VM مرز ماشین و معمولاً کرنل جدا میدهد؛ Container مرز فرایند روی کرنل مشترک. اولی برای جداسازی سخت و OS متفاوت؛ دومی برای تراکم، سرعت و تحویل یکنواخت اپ. الگوی بالغ اغلب ترکیب است: ظرفیت و ایزولاسیون زیرساختی با VM، بستهبندی نرمافزار با Container.
اگر یک تصمیم این هفته میخواهید: مرزهای اعتماد را روی کاغذ بکشید (کدام سرویسها میتوانند کرنل مشترک داشته باشند). همان نقشه میگوید کجا Container کافی است و کجا VM یا حساب جدا لازم است.
منابع و مراجع
- Docker Docs — What is a container? (Containers versus VMs) — https://docs.docker.com/get-started/docker-concepts/the-basics/what-is-a-container/
- Kubernetes Docs — Overview / historical context (traditional → virtualized → container) — https://kubernetes.io/docs/concepts/overview/
برای بستهبندی با Docker مقالهٔ ۱۰۵ و برای Image در برابر Container مقالهٔ ۱۰۷ را بخوانید.
Author
SE
Soheil Ebrahimpour is the founder of FutureForge. He works on product design, architecture, and getting custom software into production.
Related notes
If you are unsure about architecture or the build path, we can talk about the project.
Describe the problem and the constraints. If there is a fit, we will schedule a conversation.