لینوکس چیست و چرا بخش بزرگی از اینترنت روی لینوکس اجرا میشود؟
تعریف دقیق Linux بهعنوان هسته و پایهٔ توزیعها؛ تفاوت با GNU/Linux؛ چرا سرور، ابر و کانتینر اغلب روی لینوکس میچرخند — با منابع رسمی kernel.org و مستندات توزیع.
Founder & product engineer
وقتی کسی میگوید «سایت روی لینوکس است»، معمولاً سه لایه را در یک کلمه جمع کرده: هستهٔ سیستمعامل (Linux kernel)، مجموعهٔ ابزارهای فضای کاربری (اغلب GNU و اکوسیستم متنباز)، و یک توزیع (Distribution) مثل Ubuntu یا Debian که اینها را بستهبندی و پشتیبانی میکند. بدون جدا کردن این لایهها، تصمیم خرید سرور، انتخاب ابر، یا عیبیابی SSH مبهم میماند و تیمها دربارهٔ «لینوکس» حرف میزنند در حالی که منظورشان سه چیز متفاوت است.
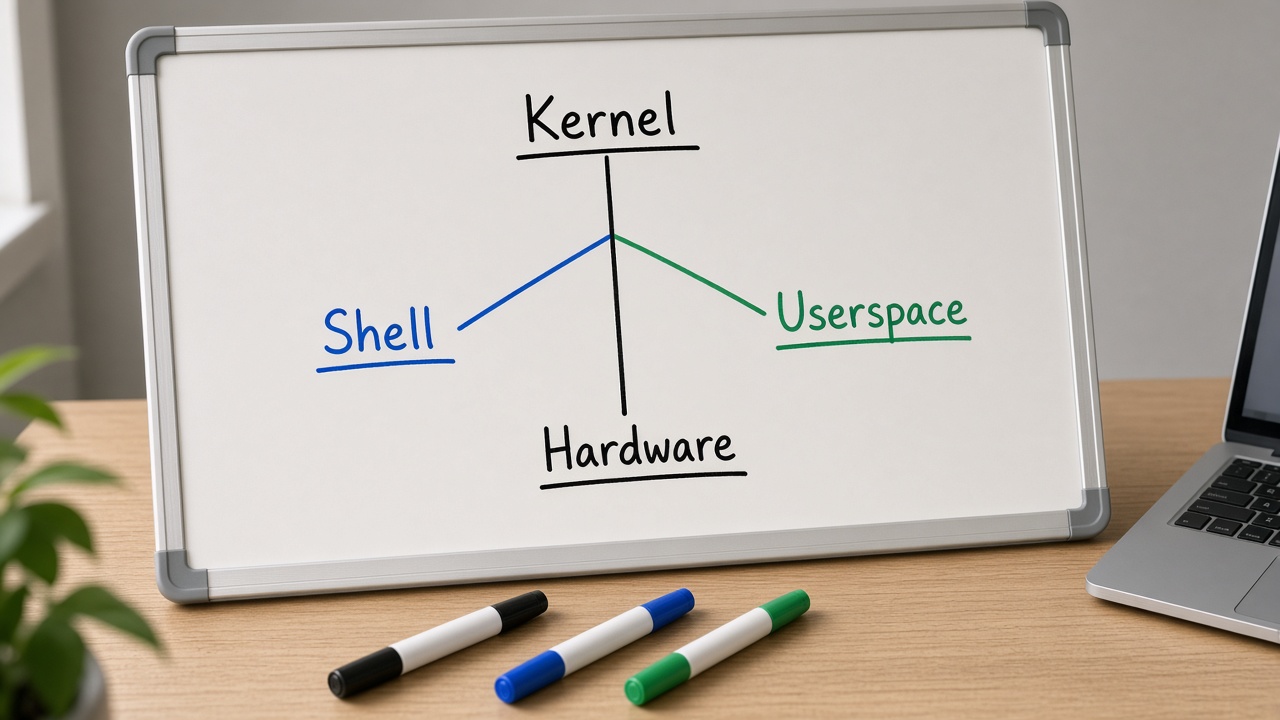
پروژهٔ هسته در kernel.org نگه داشته میشود: لینوکس در معنای سخت، هستهای است که سختافزار را مدیریت میکند، فرایندها را زمانبندی میکند، حافظه و دستگاهها را انتزاع میدهد، و رابط فراخوانی سیستم (system call) را در اختیار برنامهها میگذارد. آنچه روی لپتاپ یا VPS میبینید — شِل، پکیجمنیجر، systemd، دسکتاپ — روی همان هسته سوار شدهاند و بدون آن هیچ سرویس وب یا پایگاهدادهای به سختافزار واقعی دسترسی امن و زمانبندیشده ندارد.
این مقاله تعریف دقیق، مرز با «سیستمعامل کامل»، دلایل فنی و عملی رواج لینوکس در سمت سرور و ابر، مقایسه با تصورات رایج دسکتاپ، و اشتباههای مفهومی را پوشش میدهد. جزئیات توزیعها در ۱۴۳، ترمینال در ۱۴۴، و ساختار فایلسیستم در ۱۴۶ میآید؛ اینجا هدف ساختن مدل ذهنی پایدار است نه حفظ کردن فهرست فرمانها.
پاسخ کوتاه
لینوکس در معنای دقیق، هستهٔ سیستمعامل متنباز است. در گفتوگوی روزمره، «لینوکس» اغلب به کل سیستمعامل مبتنی بر آن هسته گفته میشود — ترکیبی که بسیاری آن را GNU/Linux مینامند: هسته + کتابخانهها و ابزارهای فضای کاربری + سیاستهای یک توزیع. روی سرور، کانتینر و بسیاری از تصاویر ابری، همین پشته اجرا میشود چون سبک، قابلخودکارسازی، دارای مجوز دوستانه برای تجاریسازی در مقیاس، و مجهز به اکوسیستم عظیم بسته و مستند است.
دلیل رواج در اینترنت این نیست که «همه دسکتاپ لینوکس دارند»؛ برعکس، سهم دسکتاپ معمولاً کوچکتر از سمت سرور است. آنچه وب را بالا نگه میدارد — وبسرور، پایگاهداده، پروکسی، ارکستراسیون، و گرههای ابری — غالباً روی هستهٔ لینوکس و توزیعهای سروری اجرا میشود. آمار دقیق سهم بازار بسته به منبع و تعریف «اینترنت» فرق میکند؛ اینجا بهجای درصد ساختگی، دلایل فنی و عملیاتی را میخوانید تا تصمیم زیرساختیتان بر پایهٔ مدل درست باشد.
لینوکس را با «یک اپ دسکتاپ» اشتباه نگیرید: هسته لایهٔ مشترک است؛ توزیع و تنظیمات همان چیزی است که شب را برای Ops سخت یا آسان میکند.
هسته، سیستمعامل، توزیع — سه واژهٔ جدا
هسته (Kernel)
هسته برنامهٔ ویژهای است که با سختافزار حرف میزند و منابع را بین فرایندها تقسیم میکند. مستندات هسته در docs.kernel.org معماری، زیرسیستمها و رابطها را شرح میدهد. کاربر عادی معمولاً مستقیم با هسته کار نمیکند؛ از طریق فرمانها، کتابخانهها و سرویسها با آن مواجه میشود. وقتی میگویید «کرنل پنیک» یا «ماژول درایور»، دقیقاً دربارهٔ این لایه حرف میزنید.
نسخهگذاری هسته (مثلاً سری ۶.x) از نسخهٔ توزیع جداست. ممکن است دو سرور Ubuntu نسخهٔ هستهٔ متفاوت داشته باشند، یا دو توزیع هستهٔ نزدیک با فضای کاربری کاملاً متفاوت. برای Ops، دانستن نسخهٔ هسته وقتی مهم است که ویژگی خاص (مثل cgroup v2، یا درایور NIC) یا وصلهٔ امنیتی سطح هسته مطرح باشد؛ برای کارهای روزمرهٔ شِل، نسخهٔ توزیع و سیاست بسته معمولاً تعیینکنندهتر است.
فضای کاربری و GNU
برنامههایی مثل bash، coreutils (ls، cp، …)، gcc و glibc در فضای کاربری اجرا میشوند. پروژهٔ GNU بخش بزرگی از این پشتهٔ کلاسیک را ساخته است؛ به همین دلیل ریچارد استالمن و جامعهٔ GNU اغلب ترکیب را GNU/Linux مینامند. در عمل بازاریابی و گفتوگوی روزمره بیشتر همان «لینوکس» را بهکار میبرد — مهم این است که بدانید هسته بهتنهایی شِل و apt به شما نمیدهد.
امروز فضای کاربری فقط GNU نیست: musl در Alpine، ابزارهای BusyBox در امبدد، و اجزای systemd در بسیاری توزیعهای مدرن کنار یا بهجای قطعات کلاسیک نشستهاند. مفهوم ثابت میماند: برنامهها در user space درخواست میدهند؛ هسته در kernel space تصمیم میگیرد و اجرا میکند.
توزیع (Distribution)
توزیع بستهای آماده است: هسته + فضای کاربری + نصبکننده + مخازن بسته + سیاست بهروزرسانی و امنیت. Ubuntu، Debian، Fedora، RHEL، Arch و Alpine هر کدام قراردادهای متفاوتی برای پکیج، چرخهٔ انتشار و هدف (دسکتاپ، سرور، کانتینر مینیمال) دارند. انتخاب توزیع تصمیم محصولی است، نه فقط سلیقهٔ ظاهری؛ روی هزینهٔ یادگیری تیم، سرعت وصله، و سازگاری با Imageهای Docker اثر میگذارد.
لینوکس از دید توسعهدهنده و Ops چه کار میکند؟
اگر فقط یک چکلیست ذهنی بخواهید، لینوکس (هسته + پشتهٔ رایج) این مسئولیتها را بر عهده دارد:
- زمانبندی CPU و مدیریت حافظه برای صدها یا هزاران فرایند همزمان.
- فایلسیستم و مجوزها (rwx و مالکیت) بهعنوان پایهٔ امنیت محلی و جداسازی سرویسها.
- شبکه: پشتهٔ TCP/IP، سوکتها، و فایروال سطح هسته (مثل nftables/iptables).
- دستگاهها و درایورها: دیسک، NIC، مجازیسازی و دسترسی یکنواخت به سختافزار.
- فضاهای نام (namespaces) و cgroup که پایهٔ Container و محدودیت منابعاند.
وقتی Docker یا Kubernetes میگویید «روی لینوکس»، اغلب از همین قابلیتهای هسته استفاده میکنید. ماشین مجازی کامل هم معمولاً مهمان لینوکس دارد؛ هایپروایزر ممکن است چیز دیگری باشد، اما Image مهمان در ابر عمومی غالباً لینوکسی است. بنابراین یادگیری لینوکس برای backend و DevOps یادگیری «زبانی» است که زیر تقریباً همهٔ لایههای مدرن نشسته است.
چرا سمت سرور و اینترنت اینقدر به لینوکس تکیه میکند؟
۱) هزینهٔ مجوز و آزادی توزیع
مجوز هسته (GPLv2) و بسیاری از اجزای اطراف اجازه میدهد توزیعها، ابرها و فروشندگان، سیستم را بستهبندی، سفارشی و بهصورت تجاری عرضه کنند بدون مدل لایسنس per-core سنتی برخی سیستمهای proprietary. برای مقیاس هزاران VM، این تفاوت مدل اقتصادی واقعی است و توضیح میدهد چرا ارائهدهندگان ابر، Image لینوکسی را پیشفرض بسیاری از نمونهها کردهاند.
۲) خودکارسازی و متنبودن تنظیمات
تقریباً همهٔ پیکربندی در فایلهای متنی زیر /etc و واحدهای systemd زندگی میکند. Ansible، Terraform providerها، cloud-init و اسکریپتهای CI با همین فرض ساخته شدهاند. Ops میتواند سرور را «بهصورت کد» تعریف کند؛ این با مدل کاملاً کلیکمحور سختتر است و بازتولید محیط را از «یادم نیست کدام دکمه را زدم» به «این مخزن Git همان واقعیت است» تبدیل میکند.
۳) اکوسیستم بسته و مستندات
مخازن Debian/Ubuntu/Fedora/RHEL سالها بستهٔ وبسرور، زبانها، دیتابیس و ابزار نظارت را با وابستگی حلشده عرضه میکنند. man pageها (man7.org و manpages.ubuntu.com)، مستندات vendor و کتابهای کلاسیک یک زبان مشترک ساختهاند. وقتی روی سرور مشکل دارید، احتمال اینکه نفر بعدی تیم همان مسیر journalctl و systemctl را بشناسد بالاست.
۴) تناسب با کانتینر و ابر
Imageهای رسمی بسیاری از زبانها و سرویسها بر پایهٔ Debian، Ubuntu، Alpine یا UBI/RHEL بنا شدهاند. کنترلپلین کوبرنتیز و Nodeهای worker عمدتاً لینوکسیاند. اگر مسیر Deploy شما Container است، یادگیری لینوکس یادگیری «میزبان واقعی» است؛ نادیده گرفتن میزبان بهمعنی انداختن امنیت و دیسک و شبکه به امید لایهٔ ارکستراسیون است.
۵) پایدار بودن مسیر SSH و ابزارهای راه دور
مدل عملیاتی رایج سرور: SSH، کلید عمومی، sudo، journalctl، systemctl. OpenSSH و ابزارهای POSIX یک قرارداد جهانی ساختهاند که تیمهای توزیعشده روی آن توافق دارند. این قرارداد هزینهٔ آموزش و جابهجایی نیرو را کم میکند.
جمع اینها توضیح میدهد چرا «بخش بزرگی از زیرساخت عمومی وب» روی لینوکس میچرخد — نه چون یک تبلیغ میگوید ۹۰٪، بلکه چون مدل مجوز، خودکارسازی، و سازگاری با ابر و کانتینر با نیازهای مقیاس جور است. سهم دقیق را باید از گزارش همان سال و همان تعریف (وبسرور، ابر، سوپرکامپیوتر، موبایل…) خواند و با تعریف خودتان از «اینترنت» همتراز کرد.
لینوکس روی دسکتاپ، موبایل و امبدد
اندروید از هستهٔ لینوکس استفاده میکند ولی فضای کاربری و مدل اپ کاملاً متفاوت است؛ «بلدم لینوکس سرور» بهمعنی تسلط روی اندروید نیست. روترها، تلویزیونها و دستگاههای IoT اغلب هستهٔ لینوکس سفارشی دارند. روی دسکتاپ، توزیعهایی مثل Ubuntu و Fedora تجربهٔ گرافیکی میدهند، اما مسیر شغلی Ops/backend بیشتر با سرور بدون مانیتور و با SSH تعریف میشود.
WSL روی ویندوز لایهٔ سازگاری برای اجرای کاربرانفضای لینوکس است و برای توسعه مفید است؛ جایگزین سختسازی سرور Production نیست. مقالههای WSL در همین سری ۳ جداگانه میآیند. اگر فقط روی WSL کار میکنید، همچنان مفاهیم فایلسیستم، مجوز و فرایند را یاد بگیرید — ولی فرض نکنید فایروال و بوت و دیسک مثل یک VPS واقعی رفتار میکنند.
حداقل مدل ذهنی قبل از نصب اولین VPS
- هسته منابع را میدهد؛ شما با فرایندها و فایلها کار میکنید.
- هر چیز یک فایل نیست، اما خیلی از تنظیمات فایل متنیاند.
- کاربر root قدرت کامل دارد؛ sudo قدرت را قرض میدهد با ردپا.
- سرویسها (systemd) جدا از شِل تعاملیاند؛ بستن ترمینال لزوماً سرویس را نمیکشد.
- مجوز فایل و مالکیت، اولین خط دفاع روی یک میزبان چندکاربره یا چندسرویس است.
اگر این پنج خط را درونی کنید، مقالات ترمینال، مجوز، chmod و sudo معنی عملی پیدا میکنند و کمتر اسکریپت ناشناس را با root اجرا میکنید.
جدول: لینوکس را با چه اشتباه نگیریم؟
| عبارت رایج | معنی دقیقتر | نکته |
|---|---|---|
| لینوکس نصب کردم | یک توزیع خاص نصب شد | نسخه و edition را بنویسید |
| سرور لینوکسی | معمولاً GNU/Linux + سرویسها | هسته alone کافی نیست |
| امن چون لینوکس است | پتانسیل خوب؛ پیکربندی تعیینکننده است | وصله و حداقل دسترسی لازم است |
| مثل ویندوز ولی رایگان | مدل متفاوت بهروزرسانی و نرمافزار | انتظار UX یکسان نداشته باشید |
| Docker یعنی دیگر لینوکس لازم نیست | کانتینر روی قابلیت هسته سوار است | میزبان را همچنان بشناسید |
| یکبار نصب؛ تمام | چرخهٔ وصله و بکاپ بخشی از کار است | unattended-upgrades را جدی بگیرید |
مسیر یادگیری عملی بدون گم شدن
ترتیب پیشنهادی برای کسی که میخواهد «سایت/API را روی VPS درست نگه دارد»:
- یک VM یا VPS با Ubuntu LTS یا Debian پایدار بسازید و نسخه را یادداشت کنید.
- با SSH وارد شوید؛ ساختار /، /etc، /var، /home را روی مقالهٔ ۱۴۶ مرور کنید.
- یک کاربر عادی + sudo بسازید؛ ورود root با رمز را ببندید (۱۵۰ و ۱۵۹).
- یک سرویس ساده (مثلاً Nginx) نصب و با systemctl مدیریت کنید؛ لاگ را با journalctl ببینید.
- مجوزها و مالکیت یک دایرکتوری وب را درست کنید (۱۴۷–۱۴۹) و عمداً یک Permission denied بسازید تا مدل را حس کنید.
موازی با این، ترمینال و شِل (۱۴۴–۱۴۵) را تمرین کنید تا از کپی کورکورانهٔ فرمانهای اینترنتی فاصله بگیرید. هدف این نیست که همهٔ flagهای man را حفظ کنید؛ هدف این است که قبل از اجرای فرمان مخرب، بدانید روی چه فایل و با چه هویتی اثر میگذارد.
چه زمانی لینوکس انتخاب درست است — و چه زمانی نیست؟
انتخاب درست: میزبان وب و API، پایگاهداده، صف پیام، CI runner، گرههای کوبرنتیز، و تقریباً هر Image کانتینری رسمی. انتخاب نیازمند فکر بیشتر: نرمافزار proprietary که فقط بیلد ویندوز/سرور مایکروسافت دارد، تیم کاملاً ویندوزی بدون بودجهٔ آموزش، یا ابزارهای خاص دسکتاپ گرافیکی که روی لینوکس ضعیفاند. «همیشه لینوکس» شعار است؛ «برای این بار کاری لینوکس» تصمیم مهندسی است.
اشتباههای رایج تازهواردها
- اجرای همه چیز با root «چون راحتتر است» و از دست دادن ردپای مسئولیت.
- کپی کردن یک اسکریپت از وب بدون فهم chmod، pipe و مسیر مطلق.
- فرض اینکه فایروال ابر بهتنهایی یعنی میزبان امن است.
- نادیده گرفتن بهروزرسانی امنیتی توزیع تا ماهها.
- یکیگرفتن «کار میکند روی لپتاپ اوبونتو» با «Production hardening شده».
- تغییر هسته یا نصب درایور از منبع ناشناس بدون نیاز واقعی.
لینوکس قدرتمند است چون کنترل میدهد؛ همان کنترل بدون نظم، سریعترین راه به خرابی یا نفوذ است.
سوالات متداول
آیا لینوکس فقط برای برنامهنویسهاست؟
خیر. بسیاری از نقشهای غیرکدنویس (پشتیبانی، داده، امنیت، محصول فنی) با سرور لینوکسی روبهرو میشوند. سطح لازم فرق میکند؛ مدل ذهنی فایل، فرایند و مجوز برای همه مفید است.
آیا باید از صفر هسته کامپایل کنم؟
برای یادگیری مفاهیم، خیر. توزیعهای آماده هسته را بستهبندی میکنند. کامپایل سفارشی مال سناریوهای خاص امبدد، سختافزار ویژه یا بهینهسازی است و هزینهٔ نگهداری وصله را بالا میبرد.
لینوکس رایگان است؛ پس پشتیبانی ندارد؟
کد هسته و بسیاری توزیعها بدون هزینهٔ مجوز در دسترساند. پشتیبانی تجاری (مثلاً Ubuntu Pro یا اشتراک RHEL) جداگانه فروخته میشود. رایگان بودن کد ≠ نبود فروشنده یا نبود مسئولیت عملیاتی داخل تیم.
چرا اینقدر توزیع مختلف؟
چون اولویتها فرق دارد: پایداری، تازگی بسته، مینیمال بودن برای کانتینر، گواهی سازمانی. مقالهٔ ۱۴۳ نقشه میدهد.
آیا یادگیری لینوکس برای توسعهدهندهٔ فرانتاند لازم است؟
اگر فقط روی localhost ویندوز/مک با ابزار گرافیکی کار میکنید، حداقلها کافی است. بهمحض اینکه Deploy، لاگ سرور، یا Docker وارد کارتان شود، همان حداقلها به مهارت ضروری تبدیل میشوند.
لینوکس امنتر از ویندوز است؟
پتانسیل مدل مجوز و جداسازی قوی است، اما سرور وصلهنشده، SSH با رمز ضعیف، و سرویس اضافی شنودکننده، لینوکس را ناامن میکند. امنیت نتیجهٔ پیکربندی و فرایند است نه برچسب سیستمعامل.
خلاصه
لینوکس هستهای متنباز است که پایهٔ سیستمعاملهای سرور، کانتینر و بسیاری دستگاههاست. در عمل با توزیع و ابزارهای فضای کاربری به یک محیط کامل تبدیل میشود. رواج آن در زیرساخت اینترنت از مدل مجوز، خودکارسازی، اکوسیستم بسته و همراستایی با ابر و کانتینر میآید — نه از یک شعار درصدی.
قدم بعدی منطقی: توزیع مناسب کارتان را بشناسید (۱۴۳)، بعد ترمینال و فایلسیستم را دستی لمس کنید. منابع زیر نقطهٔ شروع رسمیاند؛ قبل از هر فرمان مخرب، man و مستند vendor را باز کنید.
لینوکس در مسیر شغلی شما
اگر backend، DevOps یا داده کار میکنید، احتمال روبهرو شدن با SSH و journalctl بالاست. یادگیری لینوکس با عوض شدن فریمورک صفر نمیشود. برای مالک محصول، EOL توزیع یا ارتقای کرنل یعنی ریسک نگهداری — نه بهانهٔ مبهم.
از ۱۴۳ تا ۱۵۱ اسکلت عملی را لمس میکنید: توزیع، ترمینال، شِل، درخت فایل، مجوز، مالکیت، sudo، فرایند. یک VM با SSH بهترین زمین تمرین است.
منابع و مراجع
- The Linux Kernel Archives — https://www.kernel.org/
- The Linux Kernel documentation — https://docs.kernel.org/
- man7.org — intro(1) Introduction — https://man7.org/linux/man-pages/man1/intro.1.html
- Ubuntu Server documentation — https://documentation.ubuntu.com/server/
- GNU Operating System — https://www.gnu.org/
- Linux Foundation — What is Linux — https://www.linuxfoundation.org/about/what-is-linux
Author
Soheil Ebrahimpour is the founder of FutureForge. He works on product design, architecture, and getting custom software into production.
Related notes
If you are unsure about architecture or the build path, we can talk about the project.
Describe the problem and the constraints. If there is a fit, we will schedule a conversation.