استفاده از AI برای Refactoring؛ فرصت یا ریسک؟
چارچوب عملی برای refactor با AI: محدوده کوچک، تست محافظ، Review Diff، و اجتناب از بازنویسی بزرگ بدون توری ایمنی — بر پایه Fowler و محدودیتهای مدل.
بنیانگذار و مهندس محصول
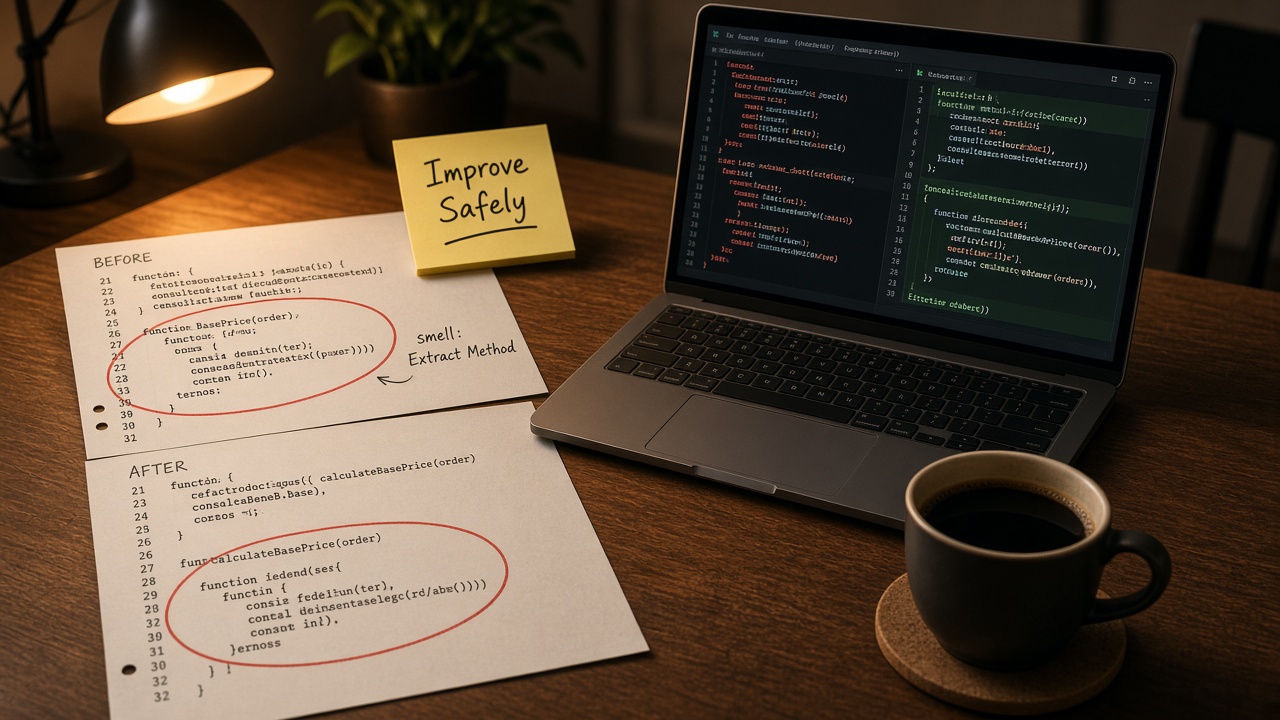
Refactoring یعنی بهبود ساختار داخلی بدون تغییر رفتار بیرونی. AI در پیشنهاد استخراج تابع، تغییر نام، شکستن کلاس خدا، و یکنواختسازی الگوها سریع است. همان سرعت اگر بدون توری ایمنی بیاید، رفتار را خاموش عوض میکند: شرط مرزی حذف میشود، ترتیب side-effect جابهجا میشود، یا قرارداد عمومی میشکند در حالی که تستهای سطحی سبز میمانند.
سؤال درست «آیا AI برای refactor خوب است؟» نیست. سؤال این است: برای کدام کلاس تغییر، با چه محدوده، چه تست محافظ، و چه سطح Review. این مقاله فرصت و ریسک را جدا میکند و یک روش عملی میدهد.
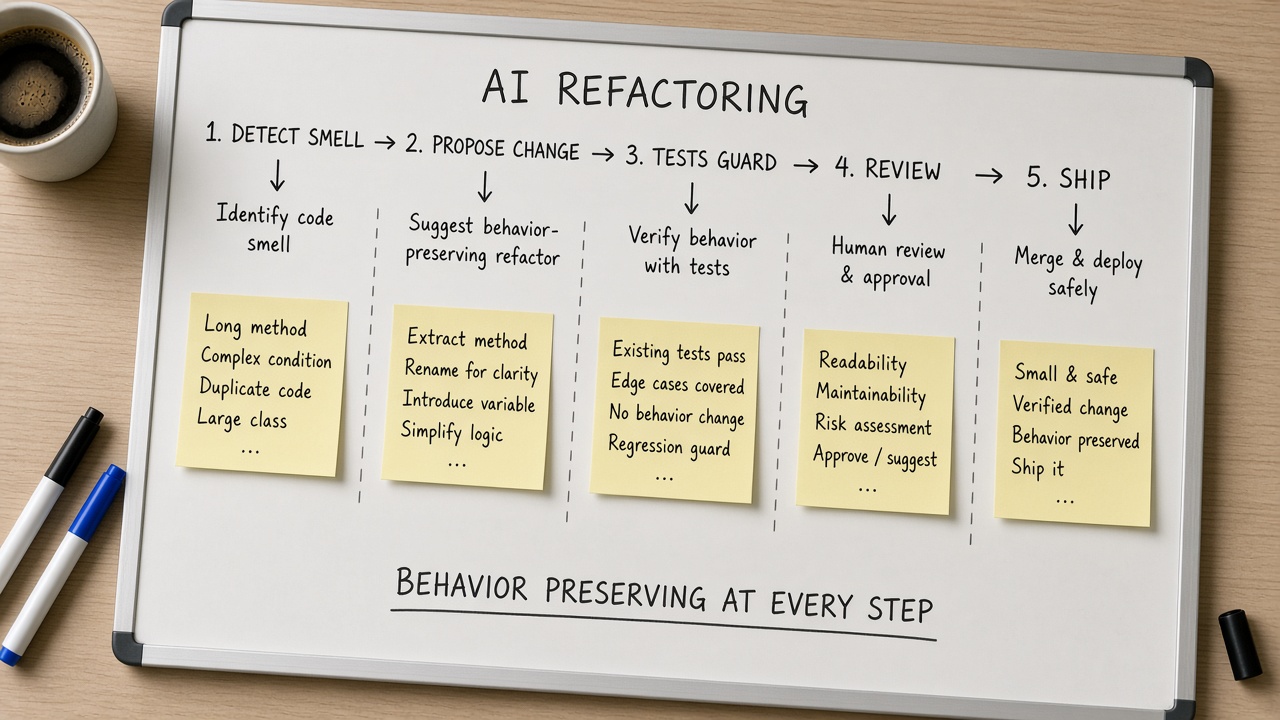
پاسخ کوتاه
فرصت است وقتی محدوده کوچک، رفتار با تست یا characterization قفل شده، و Diff قابل فهم است. ریسک است وقتی «کل ماژول را تمیز کن» بدون معیار، روی کد بدون تست، یا در مسیر پول/هویت با PR هزارخطی اجرا میشود. AI همکار پیشنهادی است؛ مالک رفتار شمایید.
Refactor بدون محافظ رفتار، بازنویسی است با نام زیباتر.
فرصت: کجا AI واقعاً کمک میکند؟
- استخراج تابع/متد تکراری با الگوی روشن
- تغییر نام و یکنواختسازی قرارداد نامگذاری
- شکستن فایل بزرگ به ماژولهای همسطح با import کنترلشده
- حذف dead code مشهود پس از تأیید پوشش ارجاع
- پیشنهاد تست برای رفتار فعلی قبل از جابهجایی ساختار
- ترجمهٔ سبک قدیمی به API داخلی جدید داخل همان bounded context
در این موارد، مدل حافظهٔ الگوی زیادی دارد و کار مکانیکی را کم میکند. طبق تجربهٔ تیمهایی که با Fowler-style refactor کار میکنند، قدمهای کوچک با سبز ماندن تست، از «تمیزکاری یکشبه» امنتر است — AI این قدمها را سریعتر پیشنهاد میدهد اگر شما قدم را کوچک نگه دارید.
ریسک: چرا خروجی refactor مدل خطرناک میشود؟
Stack Overflow Developer Survey 2025 بزرگترین ناامیدی را «راهحل تقریباً درست» گزارش میکند؛ در refactor این یعنی کدی که کامپایل میشود و خوشمسیر را پاس میکند، اما معنای ضمنی دامنه را جا میگذارد. اشکالهای رایج:
- حذف بررسی null/empty که «زشت» به نظر میرسید ولی از باگ Production جلوگیری میکرد
- ادغام شاخههای شرطی با معنای کسبوکار متفاوت
- جابهجایی I/O و تراکنش به بیرون/درون لایهٔ اشتباه
- عوض کردن ترتیب لاگ/متریک و شکستن داشبورد و هشدار
- ارتقای وابستگی یا تغییر API عمومی زیر پوشش «تمیزکاری»
مدل زمینهٔ کامل تماسگیرندگان، دادههای واقعی، و توافق تیم را ندارد مگر شما بدهید. در مخزن بزرگ این کمبود زمینه تشدید میشود.
تعریف عملی Refactor ایمن با AI
۱) رفتار را قبل از ساختار قفل کنید
اگر تست واحد کافی نیست، characterization test بنویسید: ورودیهای نماینده، خروجی و side-effect فعلی را ثبت کنید. AI میتواند پیشنویس این تستها را بدهد؛ شما باید بگویید کدام مسیرها حیاتیاند. بدون قفل رفتار، هر «بهبود» ادعاست.
۲) یک هدف ساختاری در هر نشست
«این کلاس را خوانا کن» هدف نیست. «متد X را استخراج کن و نامگذاری را با قرارداد ماژول یکی کن» هدف است. بعد تست؛ بعد commit؛ بعد هدف بعدی. این همان روح کاتالوگ Refactoring است: تحول تدریجی.
۳) Diff را مثل کد شخص ثالث بخوانید
خلاصهٔ Agent کافی نیست. به دنبال تغییر معنای شرط، signature عمومی، و رفتار خطا بگردید. اگر بخشی را نفهمیدید، از مدل توضیح بخواهید و بعد با اجرای تست محلی صحت را چک کنید — نه برعکس.
۴) مرز PR را کوچک نگه دارید
PR پانصدخطی refactor+feature مخلوط، Review را بیاثر میکند. refactor را از فیچر جدا کنید تا برگشتپذیر بماند.
جدول فرصت در برابر ریسک
| سناریو | فرصت | ریسک غالب | شرط ورود |
|---|---|---|---|
| Extract method تکراری | بالا | کم اگر تست باشد | تست مسیر فراخوانی |
| Rename گسترده در API عمومی | متوسط | شکست مصرفکننده | نسخهبندی/compatibility |
| شکستن god class | بالا | جابهجایی state پنهان | نقشه وابستگی + تست |
| بازنویسی لایهٔ دامنه | پایین بدون طرح | خیلی بالا | ADR + spike + تست مشخصه |
| ارتقای major فریمورک زیر نام refactor | گمراهکننده | رگرسیون وسیع | پروژهٔ مهاجرت جدا |
الگوی کاری پیشنهادی ۹۰ دقیقهای
- ۱۵ دقیقه: انتخاب بوی کد و نوشتن هدف یکجملهای + لیست فایلهای مجاز.
- ۲۰ دقیقه: تولید/تکمیل تست محافظ با کمک AI.
- ۲۵ دقیقه: اعمال یک refactor کوچک با AI داخل همان محدوده.
- ۲۰ دقیقه: اجرای تست، lint، و خواندن Diff.
- ۱۰ دقیقه: commit اتمی و یادداشت درس برای Rule تیمی.
اگر در دقیقهٔ ۴۰ وسوسه شدید «حالا که دستمان گرم است کل پوشه را عوض کنیم»، جلسه را تمام کنید. بدهی بزرگ از همین وسوسهها ساخته میشود.
ضدالگوها
- Refactor در شاخهٔ داغ فیچر بدون امکان revert جدا
- خاموش کردن تستهای قرمز چون «بعد از تمیزکاری درست میشوند»
- قبول پیشنهاد مدل برای تغییر الگوریتم به بهانهٔ خوانایی
- اجرای agent با دسترسی نوشتن به کل مخزن برای «بهینهسازی سراسری»
- اندازهگیری موفقیت فقط با کاهش خطوط، نه با پایداری رفتار
کد قدیمی (legacy) و AI
در legacy، فرصت یادگیری ساختار با توضیح مدل بالاست؛ ریسک تغییر خاموش هم بالاست. مسیر محافظهکار: اول نقشه و تست مشخصه، بعد extractهای محلی، بعد یکنواختسازی. بازنویسی کامل با AI معمولاً پروژهٔ محصول جدید است نه refactor — هزینهٔ کشف مجدد edge case را دستکم نگیرید.
Martin Fowler در نوشتههای مرتبط با AI-assisted development تأکید میکند priming و طراحی پیش از تولید کد اصطکاک را کم میکند. برای refactor هم همین است: قراردادها، مثالهای الگوی مطلوب، و محدودهٔ فایل را اول بدهید.
نقش تست، type و قرارداد
زبانها و ابزارهایی که خطا را زود سطح میکنند (typechecker، linter، قرارداد API) ریسک refactor با AI را کم میکنند. اگر مخزن بدون type و با تست کم است، اول توری ایمنی را ضخیم کنید؛ بعد سرعت مدل را اضافه کنید. در غیر این صورت سرعت فقط سریعتر به Incident میرسد.
برای API عمومی، compatibility test و نسخهٔ معنایی را بخشی از Done بدانید. مدل ممکن است پارامتر را «ساده» کند و مصرفکنندهٔ خارجی را بشکند.
متریکهای سالم برای refactor AI-assisted
- نرخ شکست CI در PRهای refactor-only
- تعداد revert ظرف دو هفته پس از Merge
- زمان Review به ازای ۱۰۰ خط Diff معنادار
- تعداد باگ رفتاری گزارششده در مسیرهای لمسشده
متریک گمراهکننده: «چند درصد کد را AI بازنویسی کرد». حجم تغییر بدون کیفیت، تشویق به خرابکاری زیباست.
چه وقت انجام بدهیم / ندهیم
انجام دهید وقتی بوی کد مشخص است، تست یا امکان characterization دارید، و تیم ظرفیت Review دارد. ندهید وقتی موعد فیچر فشرده است و وسوسهٔ «همهچیز را یکجا تمیز کنیم» غالب شده؛ وقتی مالک دامنه در دسترس نیست؛ وقتی مسیر امنیتی بدون تست ادغام است.
NIST AI RMF یادآوری میکند نظارت انسانی و سنجش باید قبل از گسترش اتوماسیون باشد. Refactor گسترده با agent، اتوماسیون تغییر رفتار بالقوه است — آن را مثل تغییر کمریسک درمان نکنید.
مثال کوتاه
یک سرویس صورتحساب متد ۷۰ خطی با سه سطح تودرتو دارد. هدف: استخراج محاسبهٔ مالیات و اعتبارسنجی ورودی. تستهای موجود فقط خوشمسیر را میپوشانند. ابتدا با AI سه تست مرزی (مالیات صفر، ارز نامعتبر، مبلغ منفی) مینویسید و رفتار فعلی را قفل میکنید. سپس extract را در دو commit جدا انجام میدهید. مدل در میانه پیشنهاد میکند rounding را عوض کند چون «استانداردتر است» — رد میکنید چون رفتار مالی است و نیاز به تصمیم محصول دارد. این رد کردن، جوهر استفادهٔ بالغ از AI در refactor است.
هماهنگی تیمی هنگام refactor با AI
وقتی چند نفر همزمان از agent برای تمیزکاری استفاده کنند، تداخل merge و تغییر قرارداد افزایش مییابد. شاخهٔ کوتاه، مالکیت ماژول، و اعلام «من این بو را این اسپرینت لمس میکنم» ساده اما مؤثر است. Ruleهای مخزن (نامگذاری، لایهبندی، ممنوعیتها) را قبل از پرامپت در اختیار مدل بگذارید تا هر فرد سبک شخصی اختراع نکند.
در code review، از نویسنده بخواهید مشخص کند کدام بخش پیشنهاد AI بوده و کدام تست رفتار را قفل کرده است. شفافیت شرم نیست؛ سرعت Review است.
امنیت در پیشنهادهای تمیزکاری
گاهی مدل برای «سادهسازی» بررسی مجوز را جابهجا میکند، لاگ حساس اضافه میکند، یا وابستگی قدیمی را با نسخهای تعویض میکند که CVE دارد. هر refactor که authz، crypto، یا مرز داده را لمس کند باید Checklist امنیتی جدا داشته باشد. SCA و secret scanning را خاموش نکنید چون «فقط ساختار عوض شده».
ابزار و محدودهٔ دسترسی agent
دسترسی نوشتن نامحدود به کل monorepo برای «بهینهسازی سراسری» پاداش ریسک است. اجازه را به پوشهٔ هدف، دستورهای تست مشخص، و ممنوعیت commit مستقیم به main محدود کنید. اگر ابزار permission step دارد، آن را دور نزنید. این کنترلها هزینهٔ جزئی در برابر یک تغییر خاموش سراسریاند.
در پایان هر اسپرینت، دو نمونهٔ refactor موفق و یک نمونهٔ نزدیکبهحادثه را در پنج دقیقه مرور کنید. این بازخورد کوتاه بیشتر از خرید ابزار جدید، فرهنگ ایمن میسازد و جلوی عادیسازی Diffهای غیرقابلفهم را میگیرد.
اگر تیم تازهکار با AI است، دو هفته فقط extract و rename با تست اجباری مجاز باشد؛ بازنویسی لایهای را برای بعد از تثبیت عادت Review نگه دارید. محدودیت موقت، سرعت بلندمدت میآورد.
خلاصه
AI برای refactor فرصت سرعت روی قدمهای کوچک و مکانیکی است و ریسک تغییر رفتار پنهان روی کارهای بزرگ و بیتست. با قفل رفتار، محدودهٔ تنگ، Diffخوانی، و جدا کردن PR، فرصت را نگه میدارید و ریسک را مدیریت میکنید. اگر فقط یک قانون بگذارید: هیچ refactor AI-driven بدون تست محافظ و بدون فهم Diff ادغام نشود.
قانون طلایی تیم: سرعت مدل مجوز دور زدن توری ایمنی نیست. هر بار که استثنا میگذارید، استثنا به عرف تبدیل میشود و هزینهٔ Incident از صرفهجویی جلسه بیشتر میشود.
پیش از گسترش agent به ماژولهای حیاتی، یک اسپرینت آزمایشی روی کد کمریسک اجرا کنید و متریک revert و زمان Review را با هفتهٔ قبل مقایسه کنید.
سوالات متداول
آیا میشود کل ماژول را یکجا به AI سپرد؟
معمولاً خیر. به برشهای کوچک با توری ایمنی بشکنید؛ در غیر این صورت Review واقعی ممکن نیست.
اگر تست نداریم از کجا شروع کنیم؟
از characterization روی مسیرهای پُرتردد و پرریسک. AI در نوشتن اسکلت تست کمک میکند؛ انتخاب مسیر با شماست.
آیا کاهش خطوط نشانهٔ موفقیت است؟
خیر. موفقیت یعنی رفتار پایدار با ساختار قابل تغییرتر و Reviewپذیرتر.
منابع و مراجع
- Martin Fowler — Refactoring (catalog / site): https://refactoring.com/
- Martin Fowler — Patterns for Reducing Friction in AI-Assisted Development: https://martinfowler.com/articles/reduce-friction-ai/
- Martin Fowler — How far can we push AI autonomy in code generation?: https://martinfowler.com/articles/pushing-ai-autonomy.html
- Stack Overflow Developer Survey 2025 — AI: https://survey.stackoverflow.co/2025/ai/
- NIST AI Risk Management Framework: https://www.nist.gov/itl/ai-risk-management-framework
نویسنده
سهیل ابراهیمپور بنیانگذار FutureForge است. روی طراحی محصول، معماری و استقرار نرمافزار سفارشی کار میکند.
یادداشتهای مرتبط
اگر در انتخاب معماری یا مسیر توسعه مطمئن نیستید، میتوانید درباره پروژه صحبت کنیم.
مسئله و محدودیت را بنویسید. اگر تطابق داشته باشیم، برای گفتگو هماهنگ میکنیم.